Halo Sahabat CAN Creative! Pada 21 Oktober 2026, tim PHP merilis patch darurat untuk dua celah keamanan kritis yang dikenal sebagai PHP2Shell. Penyerang dapat memanfaatkan celah ini untuk menjalankan perintah di server dari jarak jauh, tanpa perlu login. Jika website Anda berjalan di PHP, segera cek versi yang Anda gunakan.
Apa Itu PHP2Shell?
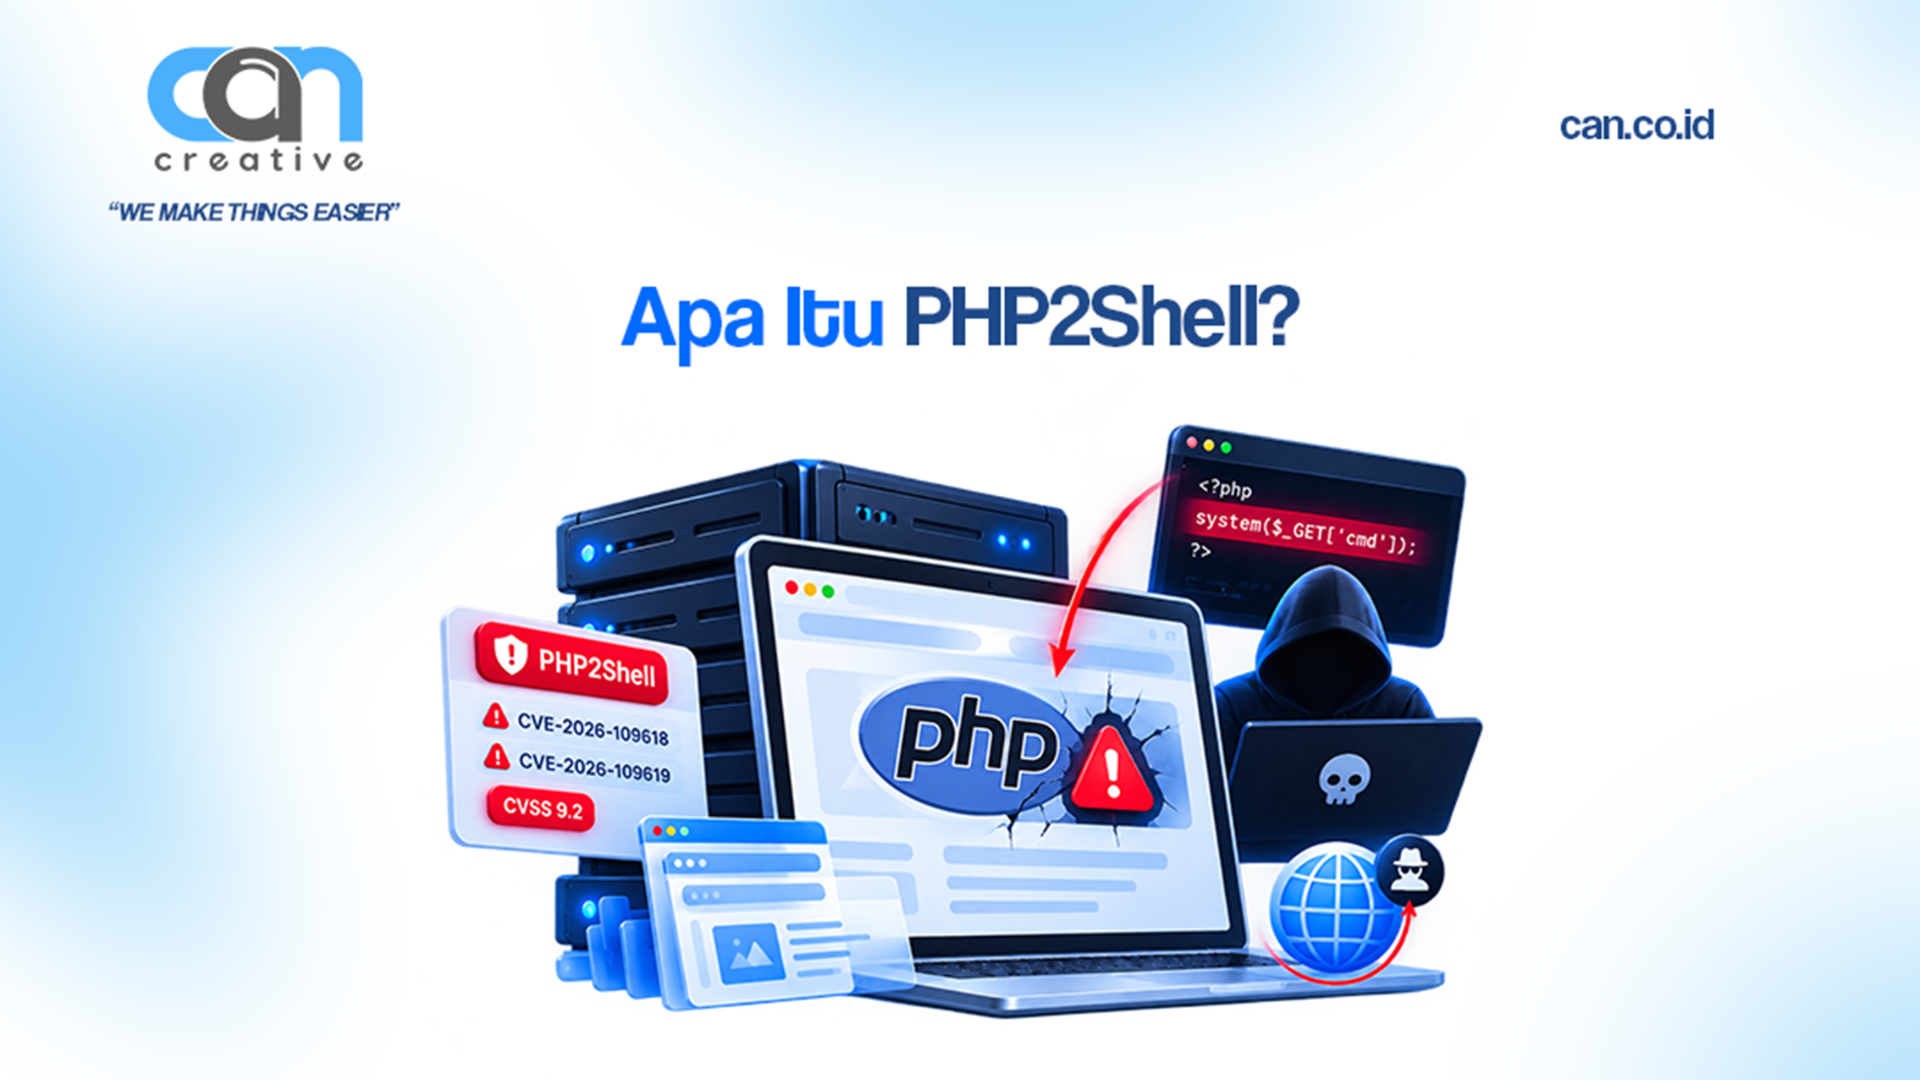
PHP2Shell adalah sebutan untuk dua celah keamanan di mesin PHP, yaitu CVE-2026-109618 dan CVE-2026-109619. Keduanya mendapat skor CVSS 9.2 dari 10, yang masuk kategori kritis. Akar masalahnya sama: PHP bisa meninggalkan memorinya dalam kondisi rusak ketika sebuah request berakhir secara tidak normal. Penyerang kemudian bisa memanfaatkan kondisi ini untuk menjalankan kode.
Tim PHP menilai risiko tertinggi terdapat pada server yang menggunakan mod_php. Pada konfigurasi ini, penyerang dapat mengeksploitasi celah tanpa autentikasi, bahkan sebelum kode aplikasi dijalankan. Namun, konfigurasi lain seperti PHP-FPM, PHP-CGI, FrankenPHP, dan LiteSpeed juga berisiko. Karena itu, pengguna tetap perlu memeriksa dan memperbarui versi PHP yang digunakan.
Apa Dampaknya bagi Website?
Jika berhasil dieksploitasi, celah PHP2Shell dapat menimbulkan beberapa risiko keamanan, antara lain:
- Pengambilalihan server: penyerang dapat menjalankan perintah dengan hak akses akun web server.
- Gangguan layanan: website berpotensi mengalami error, melambat, atau tidak dapat diakses.
- Kebocoran data: salah satu celah berpotensi mengekspos informasi sensitif dalam memori, seperti password, token autentikasi, API key, dan sertifikat, bahkan tanpa menjalankan kode berbahaya.
Laporan keamanan juga menyebutkan adanya upaya eksploitasi setelah detail teknis celah ini terungkap sebelum jadwal rilis patch. Karena itu, segera periksa versi PHP yang digunakan dan pastikan pembaruan keamanan telah diterapkan.
Versi PHP Mana yang Sudah Mendapat Patch?
Tim PHP merilis pembaruan keamanan untuk memperbaiki celah PHP2Shell pada versi berikut:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Jika website Anda menggunakan versi yang lebih lama pada cabang yang sama, segera perbarui ke versi tersebut atau versi perbaikan terbaru yang tersedia. Jika menggunakan versi PHP yang sudah tidak mendapat dukungan resmi, periksa ketersediaan patch dari penyedia hosting atau pertimbangkan untuk beralih ke versi yang masih mendapat dukungan keamanan.
Untuk mengecek versi PHP, buka panel hosting, seperti cPanel, lalu cari menu pengaturan versi PHP. Anda juga dapat menghubungi penyedia hosting untuk memastikan pembaruan keamanan sudah diterapkan.
Cara Mengatasi Celah Keamanan PHP2Shell
- Perbarui PHP ke versi yang sudah mendapat patch. Patch resmi adalah satu-satunya perlindungan permanen. Langkah mitigasi sementara hanya mempersulit serangan dan tidak menggantikan patch.
- Hubungi penyedia hosting. Jika Anda memakai shared hosting, tanyakan apakah mereka sudah menerapkan pembaruan keamanan PHP2Shell.
- Pantau aktivitas server. Periksa log server untuk mencari request mencurigakan, lonjakan error, atau aktivitas yang tidak biasa.
- Ganti kredensial jika ada indikasi kebocoran. Jika Anda menduga penyerang sudah masuk ke server, segera ganti password database, API key, dan token yang mungkin terdampak.
- Siapkan backup website. Simpan salinan cadangan terbaru di lokasi terpisah agar Anda bisa memulihkan website jika terjadi gangguan.
Jaga Keamanan Website Secara Berkala
Kasus PHP2Shell mengingatkan kita bahwa keamanan website perlu mendapat perhatian secara berkala. Perbarui perangkat lunak, pantau aktivitas server, dan simpan backup rutin untuk membantu mengurangi risiko keamanan.
CAN Creative menyediakan jasa pembuatan website beserta layanan maintenance dan pembaruan keamanan untuk membantu menjaga website tetap terpelihara. Hubungi tim CAN Creative untuk berkonsultasi mengenai kebutuhan website Anda.